註冊與安全
自稱幣安的郵件、簡訊或客服電話怎麼分真假?防釣魚碼與官方驗證兩步核對
寄件人名稱和來電號碼都能偽造,看起來像官方不算證據。本文依幣安繁中官方 FAQ 與免登入的官方驗證頁,說明防釣魚碼只出現在郵件和部分簡訊、代碼規則與設定路徑,並附 2026-09-16 實際查詢截圖與收到可疑訊息時的五步核對順序。
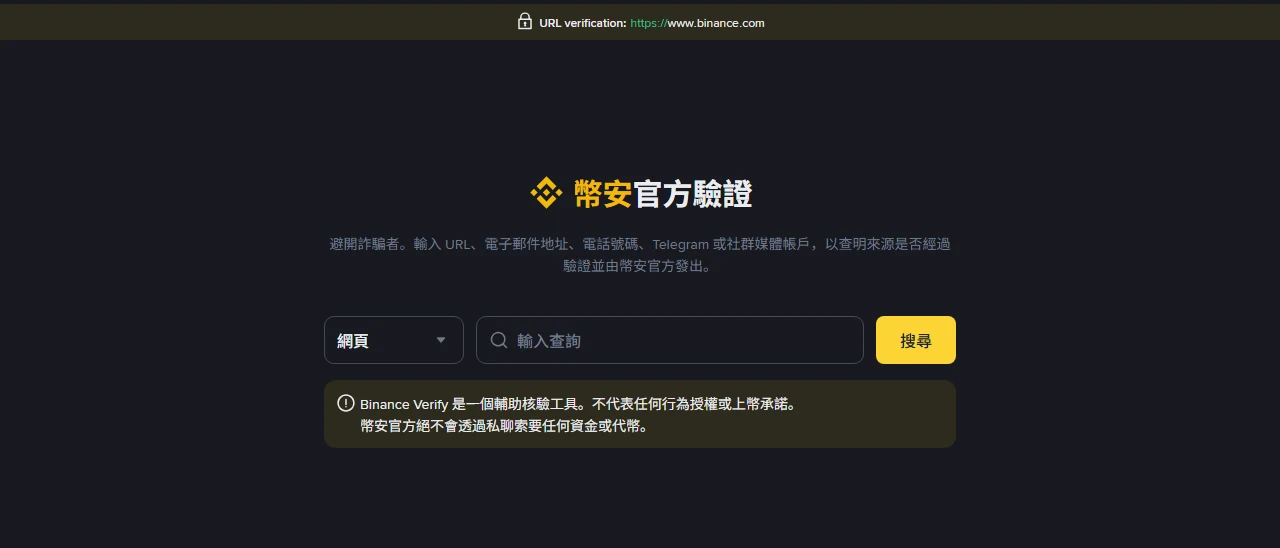
自稱幣安的訊息幾乎都長得很像:有幣安的名字、有訂單編號、有一個要你立刻處理的理由。寄件人名稱和顯示號碼都可以偽造,所以「看起來像官方」不是判斷依據。幣安自己提供了兩樣可以核對的東西:防釣魚碼(你自己設定、只會出現在真實郵件和部分簡訊裡)和幣安官方驗證(免登入的公開查詢頁,可查網址、郵件地址、電話、Telegram 和社群帳號)。這篇把兩者的適用範圍、盲區和實際操作寫清楚,最後給一張收到訊息時可以照著走的核對表。
兩樣工具各自能證明什麼、不能證明什麼
| 工具 | 能核對的對象 | 核對通過代表什麼 |
|---|---|---|
| 防釣魚碼 | 電子郵件、部分簡訊 | 這封訊息是幣安系統寄出的 |
| 幣安官方驗證 | 網址、郵件地址、電話、Telegram、社群帳號 | 這個管道是幣安登記過的官方管道 |
兩者都只證明「來源」,不證明「內容被授權」。官方驗證頁上幣安自己寫得很直接:
Binance Verify 是一個輔助核驗工具。不代表任何行為授權或上幣承諾。
幣安官方絕不會透過私聊索要任何資金或代幣。
第二句是可以直接拿來用的判準:有人私訊你要錢或要代幣,不管帳號查不查得到,都是詐騙。
防釣魚碼:碼對不對,只在郵件和部分簡訊裡有意義
防釣魚碼是你自己設定的一組代碼,設定後會被加進幣安寄出的訊息裡。官方對它的描述是:
防釣魚碼是一項安全功能,可讓你為幣安帳號新增額外一層安全防護。⋯⋯此代碼可協助你辨識我們發送的真實訊息,並保護你免受網路釣魚或簡訊釣魚攻擊。
簡訊裡的位置很固定:Anti-Phishing: XXXX 會出現在訊息的最末端。
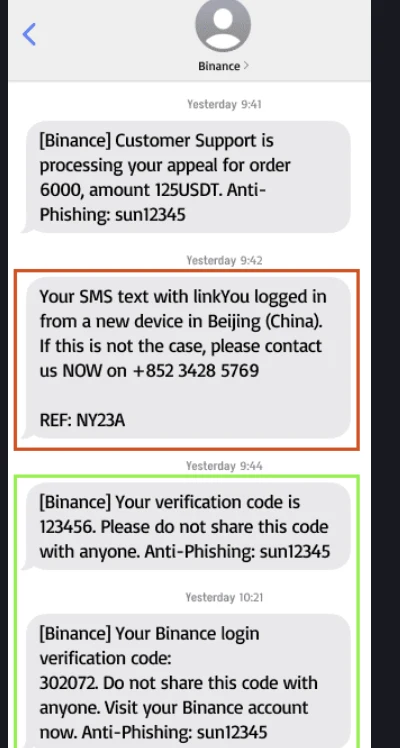
幣安繁中 FAQ〈如何透過防釣魚碼防範簡訊釣魚,保護你的加密資產?〉裡的示意圖,2026-09-16 截圖。綠框是帶碼的真實訊息,紅框是詐騙訊息;圖中的訂單編號、驗證碼和電話都是官方示範用的假資料。
紅框那則值得多看兩眼,因為它是台灣最常見的版本:先製造帳戶異常,再要你打電話。同一份 FAQ 對這種訊息直接下了結論:
所有與帳號相關的問題僅透過幣安 App 或網站處理。若你收到自稱來自幣安、要求你致電聯繫的訊息,且未在 App 內確認 — 這就是詐騙。
兩個必須知道的盲區
一、簡訊不一定有碼。 幣安的兩份繁中 FAQ 在這一點上寫法不同:防釣魚碼總覽頁寫「幣安發送的所有真實電子郵件與簡訊都會包含此代碼」,而較專門的簡訊防釣魚頁寫的是「幣安會在發送給特定國家/地區使用者的部分簡訊中附加防釣魚碼」、「所有幣安寄出的真實電子郵件與部分簡訊都會包含此代碼」。兩頁都掛在官方站上,用詞不一致。
安全的用法只有一種:有碼而且碼正確,可以當作真實訊息的證據;沒有碼,只能當作「無法確認」,不能直接判定為假,也絕不能當成真的。 簡訊少了碼的時候,改用下面的安全日誌去核對。
二、電話和私訊裡永遠沒有碼。 防釣魚碼只進郵件和簡訊。任何人在電話、Telegram、WhatsApp、Instagram 上向你報一組「防釣魚碼」或反過來問你的碼,都是詐騙。這組碼不需要對任何人說出口。
設定防釣魚碼:路徑與代碼規則
依幣安繁中 FAQ 的網頁版步驟:
- 登入後把滑鼠移到 [個人檔案] 圖示,從下拉選單點 [帳號]。
- 進 [安全],往下捲到 [進階安全] 區塊,找到「防釣魚碼」。
- 點 [建立]。
- 輸入你要的代碼,點 [提交]。
- 用你已註冊的兩步驟驗證裝置完成安全驗證。
App 路徑是:選單圖示 → 個人檔案(帳號資訊)→ [安全] → [防釣魚碼] → [建立] → 提交後完成 2FA 或通行密鑰驗證。
代碼規則官方寫得很細,先想好再輸入:
- 長度 6 到 8 個字元。
- 至少包含三種字元類型:大寫字母、小寫字母、數字與底線。
- 不得包含任何特殊字元。
這裡也有一個小矛盾:簡訊防釣魚那頁的定義段寫防釣魚碼「由字母、數字與特殊字元組合而成」,但設定步驟明確禁止特殊字元。實際能存檔的規則以設定畫面的提示為準,底線以外的符號不用試。
選碼的方向是「你一眼認得、別人猜不到」,所以不要用生日、手機末四碼、帳號名稱這種別人查得到的東西。設定完別分享,官方也建議不定期更換;懷疑外洩時,更新路徑和設定路徑相同,在「防釣魚碼」旁點 [變更]。
幣安官方驗證:核對網址、客服電話和社群帳號
打開 binance.com/zh-TC/official-verification,不用登入。左邊下拉選類型(網頁、電子郵件地址、電話號碼、Telegram、社群媒體帳戶),右邊貼上你要查的東西,按 [搜尋]。
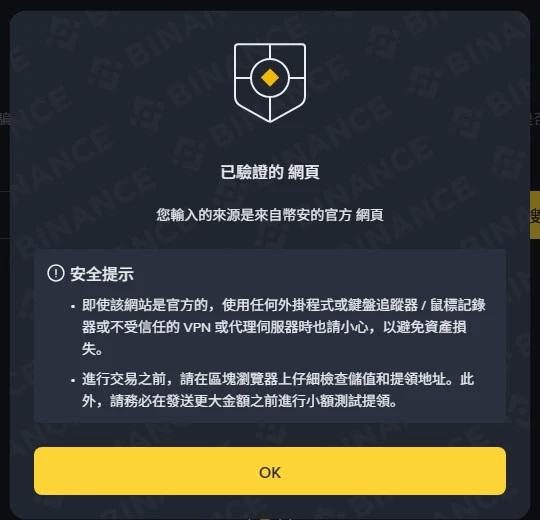
查詢 www.binance.com 的結果,2026-09-16 實際操作截圖。
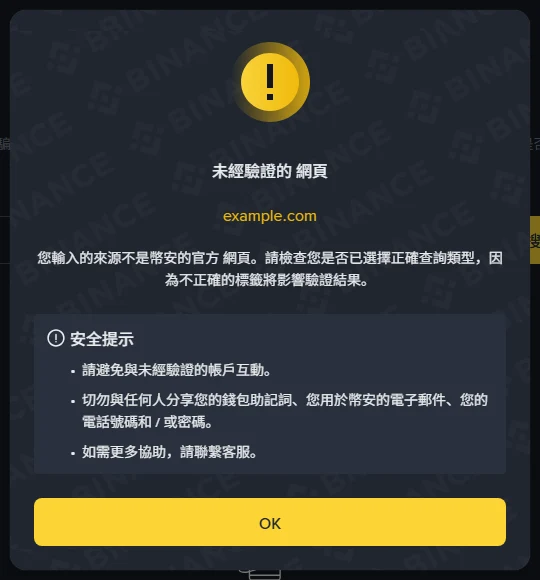
用一個與幣安無關的網域 example.com 查詢時的結果,2026-09-16 截圖。
未通過時的說明裡藏了一個實用提醒:「請檢查您是否已選擇正確查詢類型,因為不正確的標籤將影響驗證結果。」把電話貼進「網頁」欄位,結果一定是未驗證。查不到先確認類型選對了,再下判斷。
還有一個順手的習慣:這個頁面最上方固定顯示一行 URL verification: https://www.binance.com。你可以拿它跟瀏覽器網址列逐字比對,特別注意網域結尾——後面接著的是 /zh-TC/... 這種路徑才正常,若變成 binance.com.某個字.com 這種寫法,主網域其實是最後那一段。
收到訊息時的核對順序
- 訊息裡有沒有要你離開 App 或網站的動作?(打電話、加 Telegram、點連結輸入密碼、下載檔案)有就先停。帳號問題只在 App 或官網處理。
- 是郵件或簡訊嗎? 看末端的防釣魚碼。碼正確 → 來源可信,但內容照樣要自己去 App 確認;碼錯誤 → 直接判定釣魚;沒有碼 → 進下一步。
- 自己查安全日誌。 App:[個人檔案] → [帳戶資訊] → [安全性] → [帳戶活動];網站:[個人檔案] → [帳戶] → [安全性] → [裝置與活動]。訊息說你有新登入或提領,日誌裡沒有,訊息就是假的。
- 對方給了網址、電話或社群帳號? 貼到幣安官方驗證查一次,類型要選對。
- 仍然不確定? 不回覆、不點連結,自己手動輸入官網網址登入,或用官網內的線上客服入口聯絡。
FAQ 裡還有一句容易被忽略、但能少嚇一跳的話:收到假簡訊或假來電不代表你的帳號已經被入侵。詐騙集團是對大量號碼亂發的。真正該檢查的是安全日誌和裝置清單,不是訊息本身。
順手把防禦補齊
防釣魚碼管的是「認出假訊息」,擋不住已經拿到你登入權限的人。把提領白名單與白名單提領限制期間一起開啟,多一道「只能轉到自己核對過的地址」的門;官方驗證頁的安全提示也建議發送大額之前先做小額測試,實際要花多少、金額多小才划算,可以用小額轉帳的費用比例表估。
另外提醒一個常被利用的場景:儲值遲遲沒到帳的時候,最容易相信「主動來幫你找回」的人。這種情況的官方處理流程寫在鏈上顯示成功、幣安卻沒到帳的排查清單裡,全程在自己帳戶內操作,不需要任何人代辦。
常見問題
防釣魚碼設定後,舊的郵件會補上碼嗎?
不會。碼只加在設定生效之後寄出的訊息裡。翻舊郵件找碼沒有意義,要判斷的是新收到的訊息。
我在台灣,簡訊裡沒看到防釣魚碼,是被詐騙了嗎?
不一定。官方簡訊防釣魚頁寫的是「發送給特定國家/地區使用者的部分簡訊」會附加代碼,沒有公布適用清單。沒有碼時請改用安全日誌核對,不要只憑這一點判斷真假。
客服打電話來要我報防釣魚碼,可以說嗎?
不行。防釣魚碼不會出現在電話裡,也沒有任何流程需要你口頭報出這組碼。幣安官方驗證頁寫明官方不會透過私聊索要資金或代幣,要你提供代碼、密碼、驗證碼的同理。
在官方驗證查得到的 Telegram 帳號,就可以信任嗎?
只能信任「這個帳號是官方登記的管道」。幣安在同一頁註明這個工具「不代表任何行為授權」。對方在對話裡提出的任何要求,仍然要回到 App 或官網自行確認。
主要來源與核驗日期
- Binance:什麼是防釣魚碼,以及如何在幣安上設定? — 防釣魚碼定義、網站與 App 設定步驟、6 到 8 字元與至少三種字元類型、不得含特殊字元、更新路徑;頁面顯示發布於 2023-04-20、更新於 2026-08-27,2026-09-16 核對。
- Binance:如何透過防釣魚碼防範簡訊釣魚,保護你的加密資產? — 特定國家/地區的部分簡訊才附加代碼、
Anti-Phishing: XXXX位置、要求致電即為詐騙、安全日誌路徑、假訊息不代表帳號遭駭;頁面顯示發布於 2025-01-13、更新於 2026-04-13,2026-09-16 核對與截圖。 - Binance:幣安官方驗證 — 可查詢的五種類型、工具邊界說明、已驗證與未經驗證的結果畫面與安全提示;2026-09-16 實際查詢並截圖。
最後核驗:2026-09-16(Asia/Taipei)。介面文字與選單位置可能隨版本和地區不同;兩份官方 FAQ 對簡訊是否一律附碼的寫法不一致,文中已分別註明,請以你操作時頁面顯示的內容為準。本文不構成投資建議。
Binance 官方註冊入口(邀請碼 BNB608)。註冊頁標示交易返現最高可達 20%,實際權益以官方頁面顯示為準;本站可能獲得佣金。